Op 15 augustus 2026 is de Cyberbeveiligingswet in werking getreden. Het is de Nederlandse uitwerking van de Europese NIS2-richtlijn, en vervangt de oudere Wet beveiliging netwerk- en informatiesystemen (Wbni). Veel organisaties moeten nu meer doen aan digitale veiligheid. Maar wat betekent dat voor de eigenaar van een kantoor, en voor de huurder?
Wie valt eronder?
De wet geldt voor organisaties in 18 sectoren. Denk aan energie, vervoer, zorg, drinkwater, digitale infrastructuur, ICT-dienstverleners, afvalbeheer, de voedselketen en delen van de industrie. Het gaat volgens de overheid om ruim 8.000 organisaties.
Meestal geldt de wet alleen voor middelgrote en grote organisaties. Middelgroot betekent: minstens 50 medewerkers, of een omzet en een balanstotaal van elk meer dan 10 miljoen euro. Er zijn twee soorten:
- Essentiële entiteiten. Vooral grote organisaties in de meest kritieke sectoren. Hier houdt de toezichthouder actief toezicht.
- Belangrijke entiteiten. Vooral middelgrote organisaties. De toezichthouder kijkt hier vooral na een signaal of een incident.
Of jouw organisatie eronder valt, moet je zelf nagaan. Het NCSC helpt daarbij.
Valt een vastgoedeigenaar eronder?
Het verhuren van vastgoed staat niet als aparte sector in de wet. Een eigenaar valt er dus meestal niet direct onder. Dat kan anders zijn als de eigenaar ook andere activiteiten heeft, bijvoorbeeld als energiebedrijf of als aanbieder van datacenterdiensten. Twijfel je? Laat het dan uitzoeken.
Maar ook als je er zelf niet onder valt, krijg je er waarschijnlijk mee te maken. Via je huurders.
Wat moeten organisaties doen?
Organisaties die onder de wet vallen, hebben vier hoofdplichten:
- Registreren bij het NCSC.
- Zorgplicht. Passende maatregelen nemen, op basis van een risicoanalyse. Het NCSC noemt tien soorten maatregelen. Eén daarvan is de beveiliging van de keten: de leveranciers en dienstverleners waar de organisatie van afhangt.
- Meldplicht. Een ernstig incident binnen 24 uur vooraf melden, binnen 72 uur volledig melden, en binnen een maand een eindrapport sturen.
- Bestuurders moeten de maatregelen goedkeuren, er toezicht op houden en genoeg kennis hebben.
De boetes zijn fors: tot 10 miljoen euro of 2 procent van de wereldwijde omzet voor essentiële entiteiten, en tot 7 miljoen euro of 1,4 procent voor belangrijke entiteiten.
Waarom de huurder bij de eigenaar aanklopt
Een organisatie die onder de wet valt, moet ook kijken naar de risico's bij leveranciers. Het pand is daar een deel van. Het netwerk, de technische ruimte, de toegang tot het gebouw en de gebouwsystemen kunnen allemaal een zwakke plek zijn.
Een huurder kan dus vragen stellen zoals:
- Is het netwerk van de gebouwsystemen gescheiden van ons netwerk?
- Wie heeft toegang op afstand tot de gebouwsystemen, en hoe is dat beveiligd?
- Wie kan er in de technische ruimte en de patchkast komen?
- Hoe snel horen wij het als er bij het gebouw een beveiligingsincident is?
- Wie is verantwoordelijk voor welk systeem?
Er bestaat geen certificaat dat bewijst dat een pand "voldoet aan de Cyberbeveiligingswet". Huurders zullen dus vragen om uitleg, afspraken in het huurcontract en bewijs dat de basis op orde is.
Wat kun je als eigenaar nu doen?
- Breng in kaart wat er aan het netwerk hangt. Klimaat, toegang, camera's, liften, laadpalen, meters. Wat je niet kent, kun je niet beveiligen.
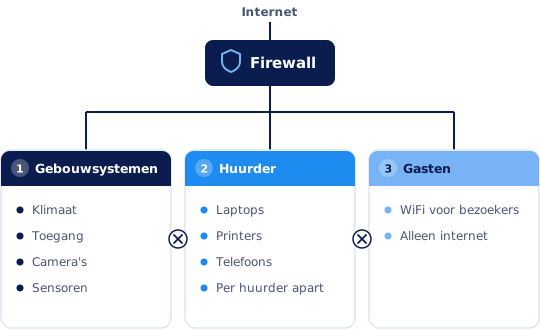
- Scheid de netwerken. Gebouwsystemen, huurders en gasten elk in een eigen deel, met een firewall ertussen. Lees Cybersecurity in slimme gebouwen: scheid de netwerken.
- Regel de toegang op afstand. Geef installateurs en leveranciers alleen toegang als het nodig is, via één beveiligde ingang, met een eigen account per persoon en tweestapsverificatie.
- Sluit de technische ruimtes af, en houd bij wie er toegang heeft.
- Leg vast wie wat doet. De IT-Demarcatielijst maakt per systeem duidelijk wie verantwoordelijk is.
- Spreek af hoe je incidenten meldt. Huurders met een meldplicht van 24 uur willen snel weten als er iets misgaat.
Wat kun je als huurder doen?
Valt je organisatie onder de wet? Neem het pand dan mee in je risicoanalyse. Stel de vragen hierboven bij de bezichtiging, en leg de antwoorden vast in het huurcontract. Gebruik ook onze checklist voor het huren van een kantoor.
Wat betekent dit voor het IT-Label?
Het IT-Label is geen bewijs dat je aan de wet voldoet. Maar het laat wel onafhankelijk zien hoe de digitale infrastructuur van een pand is ingericht, ook hoe de netwerken zijn gescheiden en de gebouwsystemen zijn afgeschermd. Dat geeft eigenaren en huurders een gezamenlijk startpunt voor het gesprek. Meer over de wetten rond IT in gebouwen lees je op IT en regelgeving. Wil je weten hoe je pand ervoor staat? Doe de gratis zelfscan of vraag een voorinspectie aan.
Bronnen
- Rijksoverheid: Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten vanaf vandaag van kracht (15 augustus 2026).
- Clyde & Co: Dutch Cybersecurity Act enters into force on 15 August 2026 (juli 2026), over meldtermijnen en boetes.
- NCSC: informatie over de Cyberbeveiligingswet, over registratie en de zorgplicht.